Installer pfSense dans VirtualBox pour un lab réseau
Deux cartes réseau, une image officielle et un poste client sur le même réseau interne : c'est tout ce qu'il faut pour un pare-feu de lab qui route, filtre et distribue des adresses.
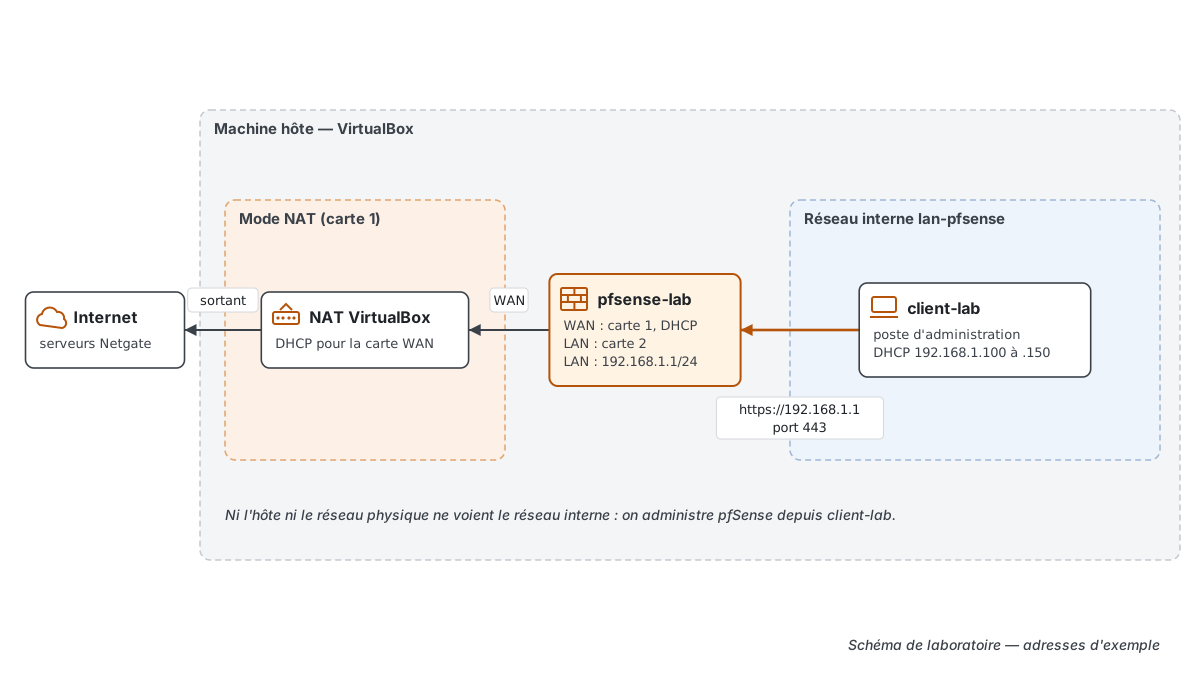
pfSense est un pare-feu et routeur basé sur FreeBSD, édité par Netgate en deux éditions : pfSense CE et pfSense Plus, cette dernière sur abonnement. Pour un lab de BTS SIO, de TSSR ou de préparation à une mise en production, l'installer dans VirtualBox est la façon la plus simple de disposer d'un vrai pare-feu sans matériel dédié.
Netgate le dit clairement dans sa documentation sur la virtualisation : les hyperviseurs de type 2 comme VirtualBox conviennent pour les tests, mais sont à éviter en production. Ce tutoriel vise donc un lab. Travaillez sur une machine de test, et prenez un instantané (snapshot) de la VM avant chaque changement important.
Ce qui a changé depuis les anciens tutoriels
Beaucoup de guides montrent une ISO de pfSense téléchargée sur un miroir puis installée hors ligne. Ce n'est plus le cas. Selon Netgate, le Netgate Installer est désormais la seule méthode d'installation : l'image ne contient pas les paquets de pfSense, elle les télécharge pendant l'installation. Conséquence directe pour VirtualBox : la carte WAN de la VM doit avoir accès à Internet dès le premier démarrage.
Au 12 octobre 2026, la page des versions de Netgate liste pfSense CE 2.9.0 (publiée le 20 août 2026) et 2.8.1 comme versions CE supportées. L'installateur propose de lui-même la version stable courante, donc inutile de chercher une ISO par version.
La topologie du lab
| Hôte | Rôle | Carte VirtualBox | Adresse |
|---|---|---|---|
| pfsense-lab | WAN du pare-feu | Carte 1 : NAT | DHCP fourni par VirtualBox |
| pfsense-lab | LAN du pare-feu | Carte 2 : réseau interne lan-pfsense | 192.168.1.1/24 (défaut) |
| client-lab | poste d'administration | Carte 1 : réseau interne lan-pfsense | DHCP de pfSense (192.168.1.100 à .150) |
Le mode NAT de VirtualBox donne à la VM un accès sortant à Internet, comme derrière une box. Le mode réseau interne crée un commutateur logiciel visible uniquement des VM qui portent le même nom de réseau : ni l'hôte ni le réseau physique n'y ont accès. Le LAN de pfSense est ainsi totalement isolé.
Télécharger l'image officielle
L'image se télécharge uniquement depuis la boutique Netgate, avec un compte Netgate Store gratuit ; l'installateur est gratuit et la boutique sert seulement à la livraison.
- Connectez-vous à la boutique Netgate et ouvrez la fiche Netgate Installer.
- Choisissez AMD64 ISO, l'image que Netgate recommande pour les machines virtuelles.
- Validez la commande et téléchargez le fichier.
- Vérifiez l'empreinte SHA-256 du fichier compressé, avant de le décompresser, en la comparant à la page des sommes de contrôle de Netgate.
Sous Windows :
Get-FileHash -Algorithm SHA256 .\<fichier-telecharge>.gzSous Linux :
sha256sum <fichier-telecharge>.gzSur macOS, Safari décompresse par défaut les téléchargements, ce qui rend la vérification impossible ; Netgate conseille de désactiver cette option ou d'utiliser un autre navigateur.
Créer la VM pfSense dans VirtualBox
Netgate fixe un minimum matériel pour pfSense : processeur 64 bits amd64, 1 Go de RAM ou plus, disque de 8 Go ou plus, et au moins une carte réseau compatible. Créez une VM 64 bits avec au moins ces ressources et attachez l'ISO décompressée au lecteur optique.
Réglez ensuite les deux cartes, dans Configuration > Réseau ou en ligne de commande, VM éteinte :
VBoxManage modifyvm "pfsense-lab" --nic1 nat
VBoxManage modifyvm "pfsense-lab" --nic2 intnet
VBoxManage modifyvm "pfsense-lab" --intnet2 "lan-pfsense"
Faites de même pour la VM cliente, avec sa carte 1 en réseau interne lan-pfsense. Sans nom explicite, VirtualBox rattache la carte au réseau interne nommé intnet : donnez le même nom partout, sinon les VM ne se voient pas.
Installer pfSense CE
Démarrez la VM sur l'ISO. L'installateur affiche la licence, puis un menu d'accueil : choisissez Install.
- Interface WAN : sélectionnez la première carte (celle en NAT) et laissez le mode DHCP.
- Interface LAN : sélectionnez la seconde carte. Par défaut, elle reçoit 192.168.1.1/24 avec un serveur DHCP de 192.168.1.100 à 192.168.1.150.
- Confirm Network Configuration : choisissez Continue. L'installateur doit alors joindre Internet.
- Éligibilité : une VM n'a pas d'abonnement pfSense Plus ; l'écran propose Install CE, choisissez-le.
- Système de fichiers : laissez ZFS et GPT, les choix par défaut recommandés par Netgate.
- Version : prenez la ligne marquée « Current Stable Version ».
- À la fin, redémarrez et retirez l'ISO du lecteur virtuel.
| Écran | Choix pour ce lab |
|---|---|
| WAN | carte 1, DHCP |
| LAN | carte 2, 192.168.1.1/24, DHCP actif |
| Éligibilité | Install CE |
| Disque | ZFS, GPT |
Avec l'option avancée Export Network Config, activée par défaut, les affectations WAN et LAN choisies dans l'installateur sont reprises dans le système installé.
Accéder à l'interface web
Au redémarrage, la console affiche les adresses WAN et LAN. Démarrez la VM cliente : elle doit recevoir une adresse en 192.168.1.x. Ouvrez ensuite https://192.168.1.1 dans son navigateur ; selon Netgate, l'interface web écoute en HTTPS sur le port 443.
Les identifiants par défaut documentés sont admin et pfsense. Netgate demande de les changer immédiatement, même en lab. L'assistant de configuration se lance à la première connexion ; ses écrans (nom d'hôte, DNS, fuseau horaire, WAN, LAN, mot de passe) sont détaillés dans le tutoriel pfSense sur VMware Workstation et première configuration.
Par défaut, pfSense bloque tout ce qui entre par le WAN, autorise tout ce qui sort du LAN et fait du NAT sortant. Pour ajouter un réseau DMZ ou invité, voyez comment écrire des règles firewall pfSense, puis comment monter un portail captif avec authentification RADIUS.
Erreurs fréquentes
- Message « Cannot verify… » à l'écran d'éligibilité : l'installateur ne joint pas les serveurs Netgate. Vérifiez que la carte 1 est en NAT et connectée, et que vous avez choisi la bonne carte comme WAN.
- Le client ne reçoit pas d'adresse : le nom du réseau interne diffère entre les deux VM, ou la carte LAN de pfSense n'est pas celle que vous croyez. Comparez les adresses MAC affichées par l'installateur avec celles de la configuration VirtualBox.
- L'interface web ne répond pas depuis l'hôte : c'est normal, le réseau interne n'est pas visible de l'hôte. Passez par la VM cliente.
Vous hésitez encore entre deux pare-feu libres ? La page OPNsense vs pfSense compare leurs critères, et la rubrique réseau et pare-feu regroupe les autres tutoriels.
Questions fréquentes
Où télécharger l'ISO de pfSense ?
Uniquement depuis la boutique Netgate, fiche Netgate Installer, avec un compte gratuit. Pour une VM, Netgate recommande l'image AMD64 ISO. Vérifiez son empreinte SHA-256 avant de la décompresser.
Faut-il Internet pour installer pfSense ?
Oui. Le Netgate Installer est un installateur en ligne : il télécharge les paquets depuis les serveurs Netgate. Dans VirtualBox, la carte WAN en mode NAT suffit à fournir cet accès.
Quel mode réseau VirtualBox choisir pour le LAN ?
Le réseau interne : il relie uniquement les VM qui portent le même nom de réseau, sans l'hôte ni le réseau physique. Le réseau privé hôte convient si vous voulez administrer pfSense depuis la machine hôte.
Quels sont les identifiants par défaut de pfSense ?
Le nom d'utilisateur admin et le mot de passe pfsense. Netgate demande de les changer dès la première connexion, y compris dans un lab de test.
Peut-on utiliser pfSense dans VirtualBox en production ?
Netgate déconseille les hyperviseurs de type 2 comme VirtualBox pour la production et recommande un hyperviseur de type 1. VirtualBox reste adapté aux labs et aux tests.