Installer et configurer pfSense dans VMware Workstation
Un LAN segment, un réseau en 172.16.1.0/24 et l'assistant de pfSense : la mise en route complète d'un routeur pfSense de lab sous VMware Workstation.
pfSense est un pare-feu et routeur logiciel basé sur FreeBSD, publié par Netgate. Installé sur une machine à deux cartes réseau, il route le trafic d'un réseau local vers Internet, le filtre, traduit les adresses (NAT) et distribue les adresses IP par DHCP. Ce tutoriel le place dans VMware Workstation Pro et détaille surtout la première configuration, celle qui transforme une installation nue en routeur utilisable.
Netgate rappelle que les hyperviseurs de type 2, VirtualBox comme VMware Workstation, conviennent aux tests mais sont à éviter en production. Montez ce lab sur un poste de test et prenez un instantané (snapshot) de la VM avant chaque étape.
pfSense CE ou pfSense Plus ?
Netgate distribue deux éditions issues d'une base de code commune :
| Édition | Numérotation | Accès |
|---|---|---|
| pfSense CE | majeure.mineure.correctif, par exemple 2.9.0 | installable sur tout matériel compatible |
| pfSense Plus | année.mois.correctif, par exemple 26.07 | matériel Netgate, ou abonnement pour une VM |
Au 12 octobre 2026, Netgate liste les versions CE 2.9.0 et 2.8.1 et les versions Plus 26.07, 26.03.1 et 26.03 comme supportées. Une installation CE peut migrer vers Plus avec un jeton d'activation acheté sur la boutique Netgate, à partir de CE 2.6.0. Pour un lab, CE suffit : c'est elle que l'installateur propose à une VM sans abonnement.
La topologie du lab
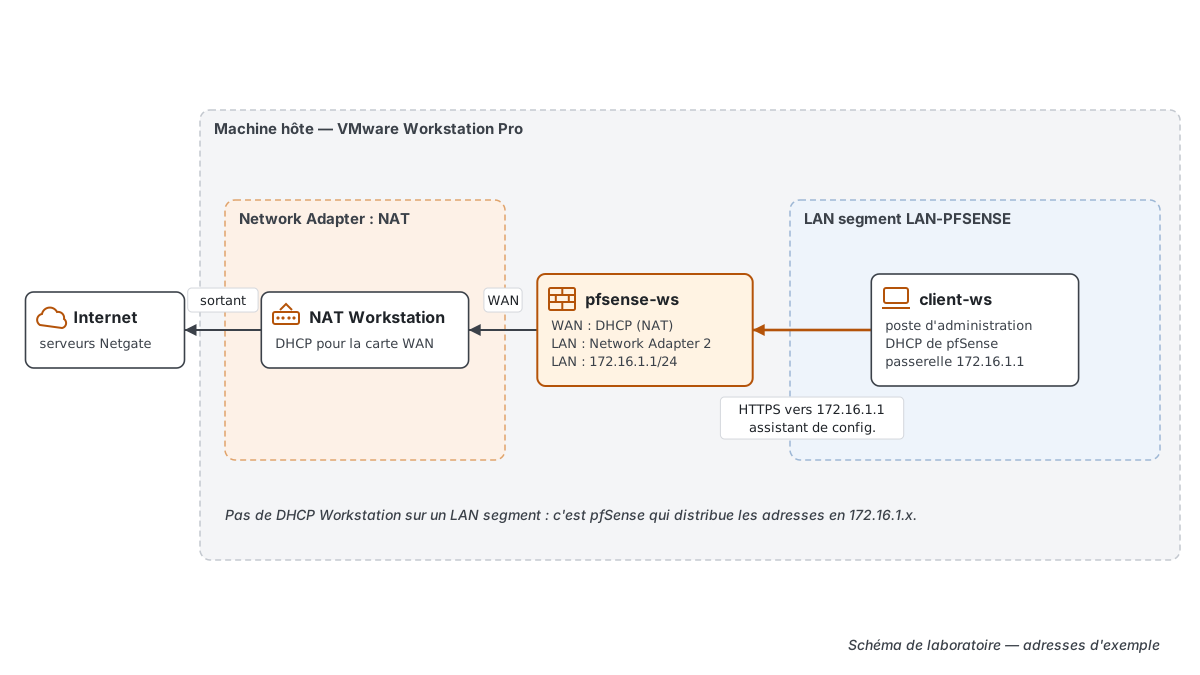
Le LAN utilise 172.16.1.0/24 et non 192.168.1.0/24. L'assistant de pfSense le conseille lui-même : les réseaux 192.168.1.x sont si répandus (box, hotspots) qu'ils entrent en conflit avec les VPN, alors que le bloc RFC 1918 172.16.0.0/12 est le moins utilisé.
| Hôte | Rôle | Carte Workstation | Adresse |
|---|---|---|---|
| pfsense-ws | WAN | Network Adapter : NAT | DHCP fourni par Workstation |
| pfsense-ws | LAN | Network Adapter 2 : LAN segment LAN-PFSENSE | 172.16.1.1/24 |
| client-ws | poste d'administration | LAN segment LAN-PFSENSE | DHCP de pfSense |
Créer le LAN segment dans VMware Workstation
Selon la documentation de Workstation Pro, un LAN segment est un réseau privé partagé uniquement entre machines virtuelles. Il convient aux tests multi-niveaux et aux situations où l'isolement des VM compte, exactement le cas d'un LAN derrière pfSense.
- Sélectionnez la VM pfSense, puis VM > Settings.
- Dans l'onglet Hardware, ajoutez une seconde carte réseau ; la première reste en NAT.
- Sur la seconde carte, cliquez sur LAN Segments, puis Add, nommez le segment
LAN-PFSENSEet validez. - Choisissez LAN segment et sélectionnez
LAN-PFSENSEdans la liste. - Faites de même pour la carte de la VM cliente.
Point important : Workstation ne fournit pas de serveur DHCP sur un LAN segment, contrairement aux réseaux NAT et host-only. C'est voulu ici, puisque le serveur DHCP de pfSense prendra le relais.
Installer, puis affecter les interfaces
L'installation se fait avec le Netgate Installer, téléchargé depuis la boutique Netgate et qui a besoin d'Internet sur le WAN pendant l'installation. Le détail des écrans, de la vérification SHA-256 au choix de la version, est le même que pour pfSense dans VirtualBox.
Après le redémarrage, pfSense tente d'affecter automatiquement ses cartes. S'il n'y parvient pas, la console demande d'abord si vous voulez des VLAN (répondez n), puis le nom de la carte WAN, puis celui de la carte LAN. Les noms dépendent du type de carte virtuelle ; dans l'exemple VMware de Netgate, ce sont vmx0 et vmx1. Pour savoir laquelle est laquelle, comparez les adresses MAC affichées à celles de la configuration de chaque carte dans Workstation.
Si le LAN est resté sur l'adresse par défaut 192.168.1.1/24, l'option de console qui fixe l'adresse IP des interfaces permet de passer en 172.16.1.1/24 ; l'assistant ci-dessous le permet aussi.
L'assistant de configuration, écran par écran
Depuis la VM cliente, ouvrez l'interface web de pfSense en HTTPS sur l'adresse LAN et connectez-vous avec les identifiants par défaut admin / pfsense. L'assistant (Setup Wizard) se lance automatiquement à la première connexion.
Informations générales, heure et DNS
- Hostname : commence par une lettre, ne contient que lettres, chiffres ou tirets, par exemple
pfsense-ws. - Domain : sans domaine réel, Netgate conseille la forme
<identifiant>.home.arpa, par exemplelab.home.arpa. - Primary/Secondary DNS Server : peut rester vide, car le résolveur DNS actif par défaut interroge directement les serveurs racine.
- Time server hostname : laissez la valeur par défaut
2.pfsense.pool.ntp.org, puis choisissez le fuseau horaire.
WAN et LAN
| Écran | Réglage pour ce lab | Pourquoi |
|---|---|---|
| WAN Type | DHCP | le NAT de Workstation distribue l'adresse |
| Block RFC 1918 Private Networks | coché, sauf besoin contraire | bloque les connexions initiées depuis des réseaux privés côté WAN |
| Block Bogon Networks | coché | bloque les plages réservées ou non attribuées |
| LAN IP Address | 172.16.1.1, masque 24 | plage peu utilisée, sans conflit VPN |
Si vous changez l'adresse LAN alors que vous êtes connecté par le LAN, renouvelez ensuite le bail DHCP de la VM cliente pour retrouver l'interface.
Mot de passe et rechargement
L'écran suivant remplace le mot de passe de l'administrateur. Il ne peut pas être identique au nom d'utilisateur ; sur pfSense Plus 24.03 et ultérieur, le changement est obligatoire. Cliquez ensuite sur Reload : pfSense applique les réglages et redémarre les services concernés. Le nom d'utilisateur reste admin. L'assistant peut être relancé plus tard depuis System > Setup Wizard.
Vérifier que le routeur pfSense fonctionne
Après l'assistant, la configuration par défaut documentée par Netgate s'applique : tout ce qui entre par le WAN est bloqué, tout ce qui sort du LAN est autorisé, le trafic du LAN est traduit (NAT) en sortie, et pfSense sert de DHCP et de résolveur DNS.
Contrôles à faire depuis la VM cliente :
- elle a reçu une adresse en 172.16.1.x et la passerelle 172.16.1.1 ;
- un nom DNS se résout ;
- un site web s'ouvre.
Si l'adresse n'arrive pas, la carte du client n'est pas sur le même LAN segment que pfSense, ou les cartes WAN et LAN ont été inversées à l'affectation.
Et ensuite
La suite logique est d'ajouter une interface DMZ et d'écrire des règles firewall pfSense adaptées. Pour publier un service web interne, un relais inverse se place souvent derrière le pare-feu : voyez la différence entre proxy et reverse proxy. Si vous comparez avec l'autre pare-feu libre issu de la même famille, lisez OPNsense vs pfSense, et retrouvez tous les tutoriels dans la rubrique réseau et pare-feu.
Questions fréquentes
pfSense, c'est quoi ?
Un pare-feu et routeur logiciel basé sur FreeBSD, édité par Netgate. Il filtre le trafic entre réseaux, fait du NAT, distribue des adresses par DHCP et répond au DNS, avec une interface web d'administration.
Quelle différence entre pfSense CE et pfSense Plus ?
CE se numérote en majeure.mineure.correctif (2.9.0) et s'installe sur tout matériel compatible. Plus se numérote en année.mois (26.07) et demande un matériel Netgate ou un abonnement pour une VM.
Qu'est-ce qu'un LAN segment dans VMware Workstation ?
Un réseau privé partagé uniquement entre les machines virtuelles qui y sont rattachées. Workstation n'y fournit pas de DHCP : il faut un serveur DHCP sur le segment, ici pfSense, ou des adresses fixes.
Pourquoi utiliser 172.16.1.0/24 pour le LAN ?
L'assistant de pfSense conseille une plage moins courante que 192.168.1.0/24, qui entre souvent en conflit avec les réseaux distants d'un VPN. Le bloc 172.16.0.0/12 est le moins utilisé des réseaux privés.
Comment relancer l'assistant de configuration de pfSense ?
Depuis l'interface web, menu System puis Setup Wizard. L'assistant reprend les écrans nom d'hôte, DNS, heure, WAN, LAN et mot de passe.