Installer le rôle de serveur de transport Edge et l'abonner à Exchange
Le serveur Edge reçoit le courrier d'Internet en DMZ, filtre le spam et ne touche jamais à Active Directory directement. Tout repose sur l'abonnement Edge et la synchronisation EdgeSync, à réussir dans un délai précis.
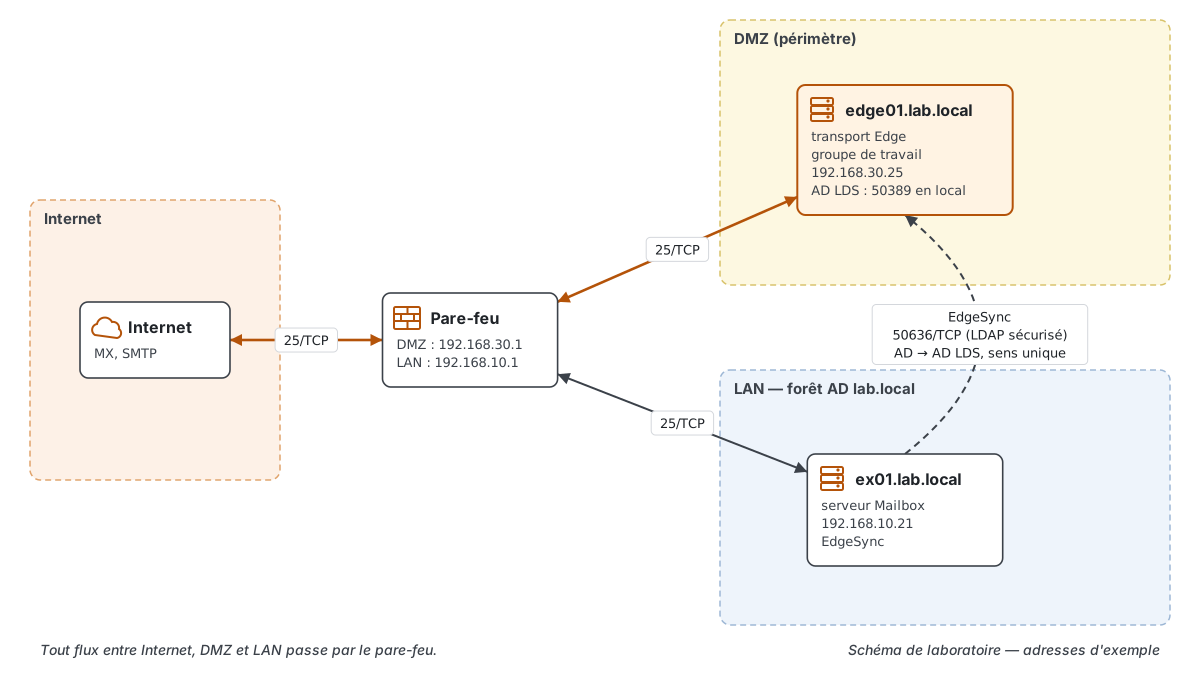
Le serveur de transport Edge est un rôle d'Exchange Server conçu pour le réseau de périmètre (DMZ). D'après Microsoft, il prend en charge tout le flux de messagerie entrant et sortant avec Internet, comme relais et hôte actif (smart host), et ses agents ajoutent des couches de protection : filtrage antispam, règles de flux de messagerie (transport rules) et réécriture d'adresses. Le but est de limiter l'exposition des serveurs Exchange internes.
Ce rôle s'installe sur un serveur dédié et son abonnement modifie la configuration de transport de toute l'organisation. Validez la procédure dans un lab, et sauvegardez les serveurs avant de l'appliquer en production.
Ce qui a changé depuis Exchange 2016
L'ancienne page traitait Exchange 2016, dont le support étendu a pris fin le 14 octobre 2025. Les pages Microsoft Learn citées ici s'appliquent à Exchange 2019 et à Exchange Server SE. Le principe du rôle Edge n'a pas changé. Une contrainte compte si des serveurs 2016 restent en place : la coexistence avec Exchange 2019 ou SE n'est prise en charge qu'avec Exchange 2016 CU23 sur tous les serveurs 2016, serveurs Edge compris.
Pourquoi un serveur Edge ne rejoint pas le domaine
Microsoft recommande d'installer le serveur Edge en DMZ, hors de la forêt Active Directory interne. Il n'accède jamais directement à l'annuaire : il stocke sa configuration et les destinataires dans une instance AD LDS (Active Directory Lightweight Directory Services) locale.
Ces données arrivent par EdgeSync, un ensemble de processus exécutés sur les serveurs Mailbox, qui réplique dans un seul sens les informations nécessaires, de l'Active Directory interne vers AD LDS.
La topologie du lab
| Hôte | Rôle | Réseau | Adresse |
|---|---|---|---|
| ex01.lab.local | serveur Mailbox | LAN | 192.168.10.21 |
| edge01.lab.local | serveur de transport Edge, en groupe de travail | DMZ | 192.168.30.25 |
| pare-feu | filtrage entre Internet, DMZ et LAN | les trois | 192.168.10.1 et 192.168.30.1 |
Les ports à ouvrir, tels que Microsoft les documente :
| Port | Sens | Usage |
|---|---|---|
| 25/TCP | Internet ↔ Edge, et Edge ↔ serveurs Mailbox | flux SMTP entrant et sortant |
| 50636/TCP | serveurs Mailbox → Edge | LDAP sécurisé pour EdgeSync |
| 50389/TCP | local au serveur Edge | liaison à AD LDS, pas d'ouverture au pare-feu |
Prérequis du serveur Edge
- un suffixe DNS principal configuré : pour
edge01.lab.local, le suffixe estlab.local; - une résolution DNS dans les deux sens : l'Edge doit résoudre les serveurs Mailbox, et l'inverse ;
- un compte membre du groupe Administrateurs local ;
- les prérequis logiciels listés par Microsoft pour ce rôle : version supportée de .NET Framework, Visual C++ 2012, et la fonctionnalité Windows AD LDS ;
- un nom définitif : renommer un serveur après l'installation d'Exchange n'est pas supporté.
Le rôle Edge ne peut pas être installé sur un serveur Mailbox. Si vous n'utilisez pas l'installation des fonctionnalités Windows par le programme d'installation, Microsoft donne cette commande :
Install-WindowsFeature ADLDSInstaller le rôle Edge
Montez l'ISO d'Exchange (ici en E:) et lancez l'installation silencieuse :
E:\Setup.exe /IAcceptExchangeServerLicenseTerms_DiagnosticDataOFF /mode:Install /r:EdgeTransportAvec l'assistant graphique, cochez Edge Transport role, qui installe aussi les outils de gestion, et laissez l'assistant ajouter les fonctionnalités Windows requises. La page de contrôles n'autorise Install qu'une fois toutes les erreurs levées. Redémarrez à la fin.
Appliquez ensuite la clé de produit sur le serveur Edge avant l'abonnement. Microsoft explique que les informations de licence sont relevées au moment de l'abonnement ; une clé ajoutée après impose de réabonner le serveur.
Préparer l'abonnement côté Mailbox
Avant d'exporter quoi que ce soit, configurez sur les serveurs Mailbox ce qu'EdgeSync va répliquer :
- les domaines acceptés (faisant autorité, relais internes et externes) ;
- les domaines distants ;
- la liste des serveurs SMTP internes, avec
Set-TransportConfig -InternalSMTPServers, que les agents Sender ID et filtrage des connexions de l'Edge ignoreront.
Créer l'abonnement Edge, en moins de 24 heures
Sur le serveur Edge, exportez le fichier d'abonnement :
New-EdgeSubscription -FileName "C:\Data\EdgeSubscriptionInfo.xml"Cette commande crée un compte d'amorçage de réplication (ESBRA) qui expire 24 heures après sa création. Copier le fichier puis l'importer doit donc se faire dans ce délai ; sinon, relancez New-EdgeSubscription sur l'Edge. La commande supprime aussi de l'Edge les objets qui seront désormais répliqués et désactive les cmdlets correspondantes, comme New-SendConnector ou Set-SendConnector.
Copiez le fichier sur un serveur Mailbox, puis importez-le en désignant le site Active Directory :
New-EdgeSubscription -FileData ([System.IO.File]::ReadAllBytes('C:\Data\EdgeSubscriptionInfo.xml')) -Site "Default-First-Site-Name"L'import crée automatiquement deux connecteurs d'envoi :
| Connecteur | Rôle |
|---|---|
EdgeSync - Inbound to <site> | relaie le courrier reçu par l'Edge vers l'organisation |
EdgeSync - <site> to Internet | envoie le courrier de l'organisation vers Internet, par résolution DNS des MX |
Vérifier EdgeSync
La réplication initiale peut prendre cinq minutes ou plus selon le volume de l'annuaire. Ensuite, EdgeSync synchronise selon un calendrier documenté : la configuration au plus toutes les 3 minutes, les destinataires et la topologie toutes les 5 minutes.
Pour forcer une synchronisation, puis contrôler son état, depuis un serveur Mailbox :
Start-EdgeSynchronization
Test-EdgeSynchronization
Test-EdgeSynchronization compare les données d'Active Directory et celles d'AD LDS et signale les écarts. Pour un seul destinataire, utilisez Test-EdgeSynchronization -VerifyRecipient <adresse>.
Un serveur Mailbox installé dans le site après l'abonnement ne participe pas automatiquement à EdgeSync. Microsoft indique qu'il faut alors réabonner le serveur Edge.
Pour aller plus loin dans le diagnostic du flux de messagerie (files d'attente, suivi des messages), voyez la page Exchange troubleshooting.
Plusieurs serveurs Edge
Plusieurs serveurs Edge en DMZ apportent la redondance du flux entrant ; Microsoft suggère de publier plusieurs enregistrements MX de même priorité pour répartir le SMTP. Chaque serveur Edge a son propre abonnement et ne peut être abonné qu'à un seul site Active Directory. La haute disponibilité des bases, elle, relève d'un DAG Exchange, et l'installation des serveurs Mailbox du guide de déploiement d'Exchange Server.
Exposé à Internet, l'Edge doit recevoir chaque mise à jour de sécurité : voyez la page sur la faille Exchange et ses correctifs, et la rubrique Exchange Server pour le reste.
Questions fréquentes
Le serveur Edge doit-il être membre du domaine ?
Microsoft recommande de l'installer en DMZ, hors de la forêt Active Directory interne. Il fonctionne avec une instance AD LDS locale alimentée par EdgeSync depuis les serveurs Mailbox.
Quels ports ouvrir pour un serveur de transport Edge ?
Le port 25/TCP entre Internet et l'Edge et entre l'Edge et les serveurs Mailbox, et le port 50636/TCP des serveurs Mailbox vers l'Edge pour EdgeSync. Le port 50389 reste local.
Pourquoi l'abonnement Edge échoue-t-il après un jour ?
Le compte d'amorçage créé par New-EdgeSubscription expire 24 heures après sa création. Relancez l'export sur l'Edge et terminez l'import dans ce délai.
À quelle fréquence EdgeSync synchronise-t-il ?
Selon Microsoft, au plus toutes les 3 minutes pour la configuration et toutes les 5 minutes pour les destinataires et la topologie. Start-EdgeSynchronization force une synchronisation immédiate.
L'abonnement Edge est-il obligatoire ?
Non, mais il est nécessaire pour la recherche de destinataires, l'agrégation des listes d'expéditeurs approuvés, le TLS mutuel avec des partenaires, et pour faire passer le flux hybride par l'Edge.